
数字货币加密方法有哪些,实际项目里常用的就这几种
做区块链安全三年,加密算法翻来覆去就那几套组合,但很多人一提到"数字货币加密方法"就把它想得很玄乎。其实核心就三种:对称加密、非对称加密、哈希函数数字货币加密方法有哪些,实际项目里常用的就这几种,组合起来就能把资产保护得相当牢靠。
传输交易数据、钱包与节点之间通信时数字货币加密方法,AES-256是绕不开的选择。密钥长度256位,暴力破解在可预见的时间里不可能完成。我见过一些项目用AES-128就上线了,审计时被直接打回——在比特币这种高价值资产面前,128位的安全余量确实不够。
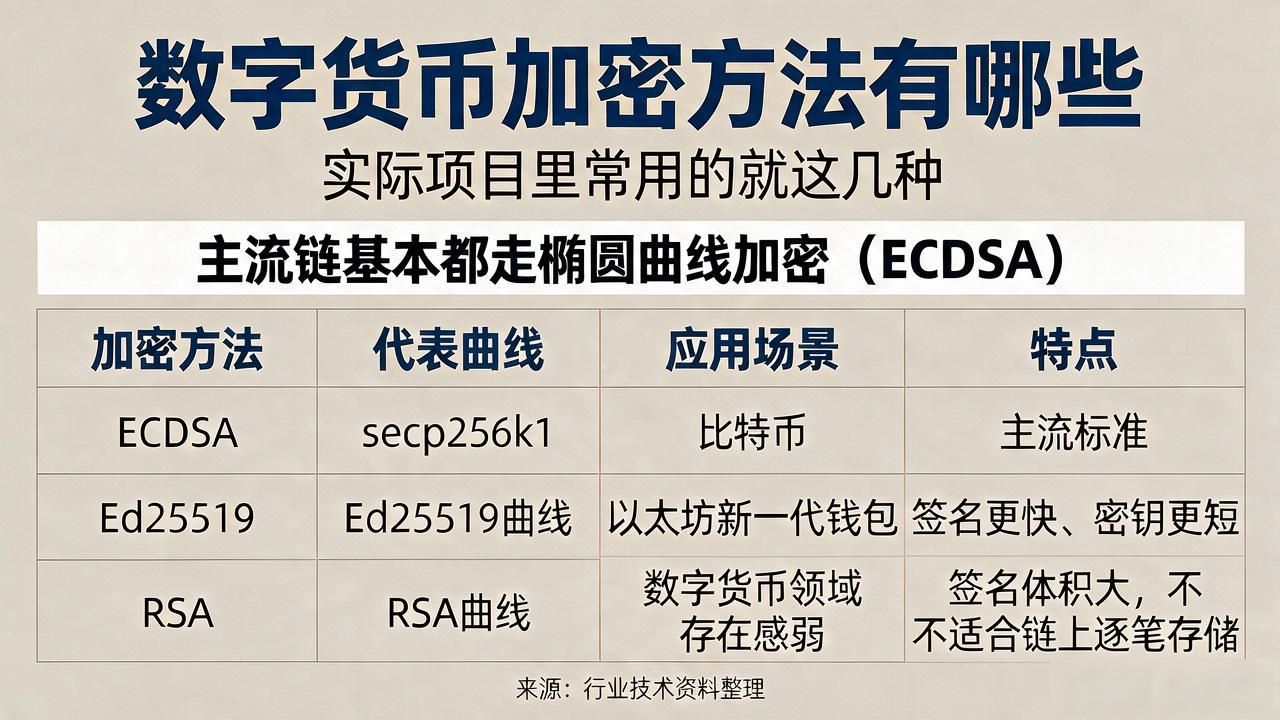
钱包私钥和公钥的生成,主流链基本都走椭圆曲线加密(ECDSA),比特币用的是secp256k1曲线。以太坊新一代钱包开始转向Ed25519,签名速度更快、密钥更短。RSA在数字货币领域存在感很弱,主要因为它生成的签名体积大,不适合链上逐笔存储。
区块头里的交易树(Merkle Tree)用的是SHA-256,以太坊用的是Keccak-256。哈希不加密数据,它解决的是"防篡改"问题——哪怕改一个字节,整条链的哈希全变,造假成本极高。
实际项目里这三层是叠在一起用的:链上数据靠哈希保证不可篡改,钱包靠非对称密钥管住私钥,节点通信靠对称加密保护带宽。你手里那枚代币,安全程度基本取决于这三道闸有没有一道被偷工减料。你目前用的钱包,私钥是存在手机里还是硬件设备里?
