
硬件数字货币钱包到底靠不靠谱?搞安全芯片的人给你扒底层
我做了八年安全芯片,从银行HSM做到硬件数字货币钱包,最深的体会就一句:私钥不能出现在明文状态,硬件的全部意义就是把加密操作锁进硅片,让攻击者连摸到的机会都没有。
芯片层面硬件数字货币,靠谱的产品会用通过EAL5+甚至EAL6+认证的安全芯片,比如Infineon OPTIGA或STSecure。这些芯片内置防侧信道攻击电路,攻击者就算贴探针量电压、抓电磁泄漏,也解析不出密钥。封装上做了防篡改层,撬开就自毁,物理攻击等于白做。
密钥生成这一步最容易被忽悠。合格方案是在芯片内部TRNG产生随机数,密钥从诞生到销毁全程不出芯片边界。签名操作走内部AES-GCM或ED25519协处理器,屏幕上只弹一句"确认转账",私钥本身你永远不会看到。
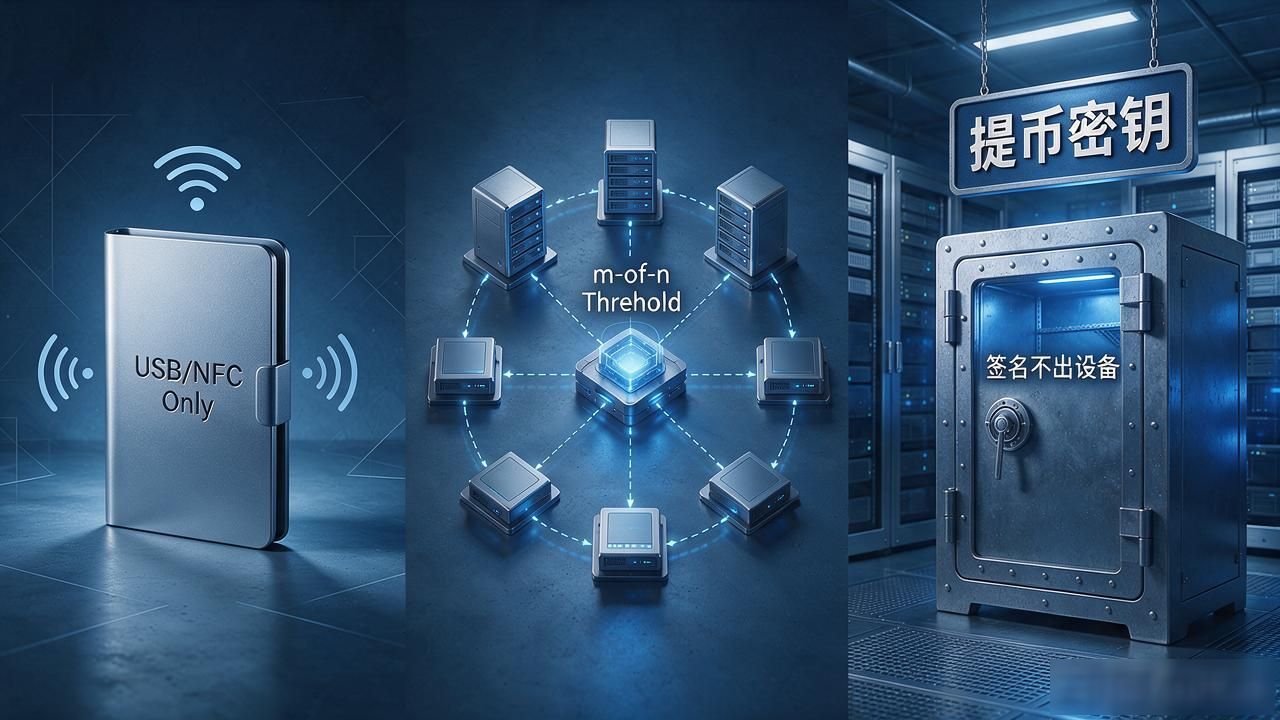
落到使用场景,个人冷钱包、机构多签硬件、交易所HSM,底层逻辑就俩字:隔离。冷钱包断网只留USB或NFC通道硬件数字货币钱包到底靠不靠谱?搞安全芯片的人给你扒底层,多签硬件把m-of-n阈值拆到不同物理设备,交易所HSM把提币密钥锁在机房保险柜里,签名不出设备这条线不能破。
一个常见误区是觉得"买了硬件就安全了"。芯片再硬,固件有漏洞、供应链被掉包、或者你输PIN时旁边有人偷看,照样出事。买之前查清厂商固件有没有开源、有没有第三方审计记录,比对着参数表比来比去有用得多。
你手上那个硬件钱包,知道私钥到底锁在哪一层吗?
